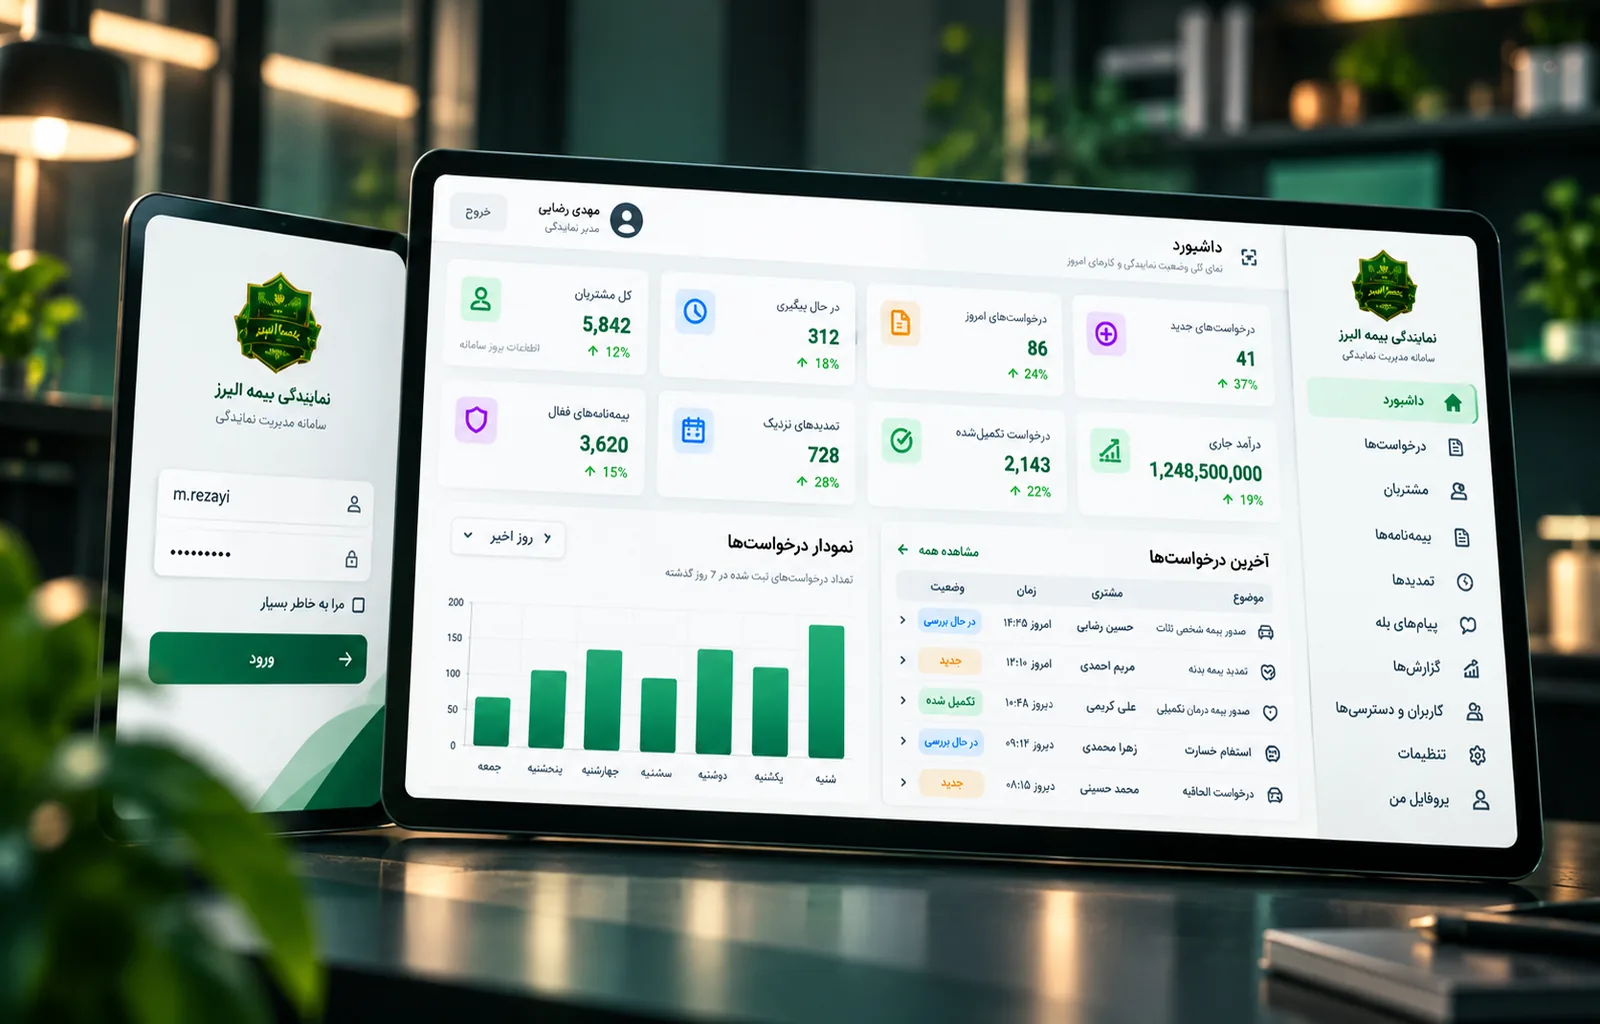

وقتی کاربر یک محصول دیجیتال را میبیند، معمولاً فقط با بخش کوچکی از آن روبهرو است: صفحهای که باز میشود، دکمهای که لمس میکند، فرمی که پر میکند یا اطلاعاتی که دریافت میکند.
اما پشت همین تجربهی ساده، معمولاً چندین لایه مختلف در حال همکاریاند؛ رابط کاربری، منطق سمت سرور، پایگاه داده، API، سیستم احراز هویت، سرویسهای ابری، ابزارهای مانیتورینگ و گاهی چند سرویس مستقل دیگر.
معماری یک محصول دیجیتال تعیین میکند این بخشها چگونه به هم متصل شوند، داده از چه مسیری عبور کند، مسئولیت هر قسمت چیست و محصول تا چه اندازه بتواند بدون آشفتگی رشد کند.
در این یادداشت میخواهیم از ظاهر محصول عبور کنیم و ببینیم پشت یک محصول دیجیتال مدرن چه ساختاری قرار دارد.
محصول دیجیتال فقط چیزی نیست که کاربر میبیند
رابط کاربری مهم است، اما تنها بخش محصول نیست.
ممکن است یک اپلیکیشن از نظر بصری بسیار ساده باشد، اما در پشت آن دهها فرایند مختلف اجرا شوند: دریافت داده، اعتبارسنجی، ذخیره اطلاعات، مدیریت دسترسی، پردازش فایل، ارسال اعلان و ارتباط با سرویسهای خارجی.
معماری خوب تلاش میکند این مسئولیتها را به بخشهای قابل فهم تقسیم کند.
هدف صرفاً این نیست که سیستم «کار کند».
هدف این است که وقتی قابلیت جدیدی اضافه شد، تعداد کاربران افزایش پیدا کرد یا بخشی از زیرساخت تغییر کرد، کل محصول به یک ساختار شکننده تبدیل نشود.
لایه رابط کاربری؛ نقطه تماس کاربر با محصول
Frontend همان بخشی است که کاربر میبیند و با آن تعامل میکند.
صفحهها، فرمها، جدولها، داشبوردها، انیمیشنها و وضعیتهای مختلف رابط در این لایه قرار میگیرند.
اما مسئولیت Frontend فقط زیبا بودن نیست.

رابط کاربری باید وضعیت محصول را درست نمایش دهد
یک رابط حرفهای باید بداند در هر لحظه چه اتفاقی در حال رخ دادن است.
برای مثال:
- آیا اطلاعات هنوز در حال دریافت هستند؟
- آیا درخواست با موفقیت ثبت شده؟
- آیا خطایی رخ داده؟
- آیا کاربر اجازه انجام این عملیات را دارد؟
- آیا دادهای برای نمایش وجود ندارد؟
این وضعیتها بخشی از معماری رابط هستند، نه جزئیات فرعی طراحی.
هرچه محصول پیچیدهتر شود، مدیریت صحیح State و ارتباط با Backend اهمیت بیشتری پیدا میکند.
Backend؛ جایی که منطق اصلی محصول زندگی میکند
اگر Frontend صورت محصول باشد، Backend معمولاً موتور آن است.
بخش زیادی از منطق کسبوکار در این لایه اجرا میشود.
برای مثال در یک سیستم فروش، Backend ممکن است مسئول این موارد باشد:
- محاسبه قیمت نهایی
- بررسی موجودی
- اعتبارسنجی سفارش
- مدیریت تخفیف
- ثبت تراکنش
- تعیین سطح دسترسی
- ارتباط با سیستم انبار
منطق مهم نباید فقط در رابط کاربری باشد
یکی از اشتباهات رایج این است که بخشی از قواعد حساس محصول فقط در Frontend پیادهسازی شوند.
برای مثال مخفی کردن یک دکمه برای کاربر غیرمجاز کافی نیست.
Backend هم باید مستقلاً بررسی کند که آن کاربر واقعاً اجازه انجام عملیات را دارد.
رابط میتواند تجربه را هدایت کند، اما تصمیم نهایی در عملیات حساس باید در لایهای انجام شود که کاربر نتواند مستقیماً آن را کنترل کند.
API؛ پل میان بخشهای مختلف محصول
Frontend معمولاً مستقیماً به Database وصل نمیشود.
در بسیاری از معماریها، ارتباط از طریق API انجام میشود.
Frontend درخواستی ارسال میکند، Backend آن را پردازش میکند و پاسخ مناسب را برمیگرداند.
این ساختار باعث میشود مرز مشخصی بین لایهها ایجاد شود.

API فقط مسیر انتقال داده نیست
یک API خوب باید قواعد مشخصی داشته باشد.
باید معلوم باشد:
- چه دادهای دریافت میکند
- چه دادهای برمیگرداند
- خطاها چگونه اعلام میشوند
- چه کسی اجازه استفاده از هر endpoint را دارد
- نسخههای مختلف API چگونه مدیریت میشوند
وقتی این قراردادها نامشخص باشند، Frontend و Backend بهشدت به جزئیات یکدیگر وابسته میشوند و تغییرات آینده سختتر میشود.
Database؛ حافظه محصول
هر محصول دیجیتال به نوعی داده نیاز دارد.
حسابهای کاربران، سفارشها، تنظیمات، پیامها، پروژهها، تراکنشها یا محتوای سایت باید جایی ذخیره شوند.
پایگاه داده همان جایی است که بخش زیادی از حافظه پایدار محصول قرار دارد.
انتخاب Database باید بر اساس نوع مسئله باشد
همه محصولات به یک نوع Database نیاز ندارند.
در بسیاری از سیستمهای تجاری، پایگاههای داده رابطهای مانند PostgreSQL یا MySQL انتخاب مناسبی هستند، چون ارتباط میان دادهها اهمیت زیادی دارد.
در بعضی پروژهها ممکن است مدلهای دیگری هم مفید باشند؛ مثلاً برای Cache، جستوجو، تحلیل داده یا ذخیره ساختارهای خاص.
مسئله اصلی این نیست که جدیدترین Database را انتخاب کنیم.
مسئله این است که بدانیم داده چه ساختاری دارد و محصول چه نوع عملیاتهایی روی آن انجام میدهد.
Authentication و Authorization یکی نیستند
احراز هویت و مدیریت دسترسی معمولاً در یک عبارت کنار هم قرار میگیرند، اما دو مسئله متفاوتاند.
Authentication پاسخ میدهد:
«این کاربر چه کسی است؟»
Authorization پاسخ میدهد:
«این کاربر چه کاری اجازه دارد انجام دهد؟»
ورود موفق به معنی دسترسی کامل نیست
فرض کنیم سه نوع کاربر داریم:
- مدیر
- کارشناس
- مشتری
هر سه میتوانند وارد سیستم شوند، اما نباید به قابلیتهای یکسان دسترسی داشته باشند.
برای همین معماری دسترسی باید از همان ابتدا مشخص باشد.
اگر Permissionها بعداً بهصورت پراکنده اضافه شوند، کنترل امنیت و نگهداری سیستم بسیار سختتر میشود.
Cloud و زیرساخت؛ محصول کجا اجرا میشود؟
کد باید جایی اجرا شود.
Database باید جایی قرار بگیرد.
فایلها باید ذخیره شوند و درخواست کاربران باید به سرور مناسب برسد.
این بخش وارد حوزه زیرساخت میشود.
امروزه بسیاری از محصولات از سرویسهای ابری استفاده میکنند، اما «Cloud» به خودی خود معماری نیست.
زیرساخت باید با نیاز واقعی محصول متناسب باشد
برای یک محصول کوچک، ممکن است یک سرور و Database مدیریتشده کاملاً کافی باشند.
در محصولی با ترافیک بالا ممکن است به Load Balancer، چند Instance، CDN و سرویسهای مستقل نیاز باشد.
مهم این است که زیرساخت متناسب با مرحله رشد محصول انتخاب شود.
ساخت معماری بسیار پیچیده برای محصولی که هنوز صد کاربر ندارد، معمولاً مزیت محسوسی ایجاد نمیکند.
Cache، Queue و سرویسهای جانبی
همه کارها لازم نیست دقیقاً در لحظه درخواست کاربر انجام شوند.
فرض کنیم کاربر سفارشی ثبت میکند و بعد از آن باید:
- ایمیل ارسال شود
- پیامک ثبت شود
- گزارش ساخته شود
- اطلاعات به CRM منتقل شود
اگر همه این عملیات داخل همان درخواست اصلی انجام شوند، پاسخ سیستم ممکن است کند شود.
Queue کارهای غیرضروری را از مسیر اصلی جدا میکند
در چنین شرایطی، Backend میتواند عملیات اصلی را انجام دهد و کارهای جانبی را وارد Queue کند تا جداگانه پردازش شوند.
Cache هم نقش دیگری دارد.
اطلاعاتی که مرتب درخواست میشوند اما زیاد تغییر نمیکنند، میتوانند برای مدتی در حافظه سریعتری ذخیره شوند تا لازم نباشد هر بار دوباره از Database محاسبه یا دریافت شوند.
این ابزارها زمانی مفید هستند که برای یک مسئله واقعی استفاده شوند، نه صرفاً برای پیچیدهتر کردن معماری.
امنیت باید بخشی از معماری باشد، نه مرحله آخر
امنیت چیزی نیست که بعد از تکمیل محصول به آن اضافه شود.
تصمیمهای معماری از همان ابتدا روی امنیت اثر میگذارند.
برای مثال:
- محل نگهداری Tokenها
- نحوه ذخیره Password
- کنترل Permissionها
- اعتبارسنجی ورودیها
- محدودیت درخواستها
- دسترسی سرویسها به یکدیگر
- مدیریت Secretها
همگی بخشی از معماریاند.
فرض نکنیم درخواست معتبر است
هر ورودی که از سمت کاربر یا یک سرویس خارجی وارد سیستم میشود باید بررسی شود.
حتی اگر Frontend قبلاً Validation انجام داده باشد، Backend نباید فرض کند داده دریافتشده معتبر است.
معماری امن بر اساس اعتماد حداقلی طراحی میشود.
Monitoring و Logging؛ وقتی محصول وارد دنیای واقعی میشود
در محیط توسعه، خطا را میبینیم و همان لحظه بررسی میکنیم.
اما بعد از انتشار محصول، ممکن است خطا برای کاربری در شهر یا کشور دیگری رخ دهد.
بدون Logging و Monitoring عملاً نمیدانیم چه اتفاقی افتاده است.
محصولی که دیده نمیشود، سخت نگهداری میشود
سیستم باید بتواند اطلاعات مناسبی درباره وضعیت خودش ارائه کند.
برای مثال:
- نرخ خطاها
- زمان پاسخ API
- مصرف منابع
- درخواستهای ناموفق
- وضعیت سرویسهای خارجی
Logging خوب هم باید آنقدر اطلاعات بدهد که بتوان مسیر خطا را دنبال کرد، بدون اینکه اطلاعات حساس کاربران در Logها ذخیره شوند.
Monolith یا Microservices؟
یکی از بحثهای رایج در معماری محصولات دیجیتال انتخاب بین Monolith و Microservices است.
در معماری Monolith، بخشهای اصلی Backend در یک سیستم یکپارچه قرار دارند.
در Microservices، مسئولیتها میان چند سرویس مستقل تقسیم میشوند.
Microservices همیشه معماری حرفهایتر نیست
تقسیم سیستم به چند سرویس مزایایی دارد، اما هزینه هم ایجاد میکند.
باید ارتباط میان سرویسها، Deployment، Logging، Monitoring، امنیت و خطاهای شبکه مدیریت شوند.
برای یک تیم کوچک یا محصول در مراحل اولیه، یک Monolith منظم معمولاً سادهتر و قابل کنترلتر است.
Microservices زمانی ارزش بیشتری پیدا میکنند که واقعاً نیاز به استقلال تیمها، مقیاس جداگانه سرویسها یا جداسازی دامنههای بزرگ محصول وجود داشته باشد.
مقیاسپذیری فقط یعنی سرور قویتر؟
نه.
Scalability فقط افزایش منابع سختافزاری نیست.
معماری باید بتواند افزایش بار را بدون ایجاد گلوگاههای جدی مدیریت کند.

گلوگاه میتواند در هر لایهای باشد
ممکن است مشکل از:
- Database
- یک API خارجی
- پردازش سنگین
- حجم فایلها
- Query نامناسب
- Cache ناکافی
- یا حتی ساختار Frontend
باشد.
برای همین مقیاسپذیری باید بر اساس اندازهگیری انجام شود.
قبل از اینکه سیستم را پیچیده کنیم، باید بدانیم واقعاً کدام بخش محدودیت ایجاد کرده است.
چرا نباید از روز اول بیشازحد معماری کنیم؟
یکی از وسوسههای رایج در پروژههای جدید این است که محصول از همان روز اول برای میلیونها کاربر طراحی شود.
در ظاهر این تصمیم آیندهنگرانه است، اما اغلب باعث افزایش هزینه و کند شدن توسعه میشود.
معماری باید امکان رشد بدهد، نه اینکه آینده را حدس بزند
یک محصول در شروع ممکن است هنوز مدل کسبوکار، نیاز کاربران یا حتی قابلیتهای اصلی خودش را کاملاً نشناخته باشد.
اگر در همین مرحله معماری بسیار پیچیده ایجاد شود، تیم مجبور میشود زمان زیادی برای نگهداری زیرساختی صرف کند که شاید هیچوقت واقعاً به آن نیاز پیدا نکند.
معماری خوب بین دو افراط قرار میگیرد:
نه آنقدر ساده که با اولین رشد محصول فرو بریزد، و نه آنقدر پیچیده که قبل از رشد تبدیل به مانع شود.
مرزهای خوب مهمتر از تعداد سرویسها هستند
ممکن است یک محصول فقط یک Backend داشته باشد، اما معماری داخلی آن بسیار منظم باشد.
و ممکن است محصول دیگری دهها Microservice داشته باشد، اما مسئولیتها بهدرستی از هم جدا نشده باشند.
هر بخش باید مسئولیت مشخصی داشته باشد
اصل مهم، ایجاد مرزهای روشن است.
مثلاً:
- Authentication مسئول هویت باشد.
- Billing مسئول پرداخت و صورتحساب باشد.
- Notification مسئول پیامها باشد.
- Catalog مسئول اطلاعات محصول باشد.
این جداسازی لزوماً به معنی ساخت چهار سرویس مستقل نیست.
ابتدا میتوان مرزهای منطقی را درون یک سیستم ایجاد کرد و در آینده، اگر واقعاً لازم شد، بعضی بخشها را مستقل کرد.
معماری خوب باید قابل تغییر باشد
هیچ معماریای برای همیشه کامل نیست.
محصول رشد میکند، نیازهای جدید ایجاد میشوند و فناوریها تغییر میکنند.
برای همین یکی از ویژگیهای مهم معماری خوب، امکان تغییر است.
وابستگی کمتر، آزادی بیشتر
وقتی بخشهای محصول بیش از حد به جزئیات یکدیگر وابسته باشند، تغییر یک قسمت میتواند چند قسمت دیگر را تحت تأثیر قرار دهد.
اما اگر مرزها و قراردادها روشن باشند، تغییر راحتتر میشود.
هدف این نیست که هیچ وابستگی وجود نداشته باشد.
هدف این است که وابستگیها آگاهانه و کنترلشده باشند.
جمعبندی
یک محصول دیجیتال مدرن فقط از Frontend و Backend تشکیل نشده است.
پشت تجربهای که کاربر میبیند، مجموعهای از لایهها و تصمیمها قرار دارد: رابط کاربری، منطق کسبوکار، API، Database، Authentication، زیرساخت، امنیت، Cache، Queue و Monitoring.
اما معماری خوب به معنی استفاده از تمام این ابزارها در هر پروژه نیست.
هر لایه و هر تکنولوژی باید دلیلی برای حضورش داشته باشد.
مهمترین سؤال این نیست که:
«این محصول از چند سرویس و تکنولوژی استفاده میکند؟»
سؤال بهتر این است:
«آیا ساختار محصول به اندازه کافی ساده است که امروز بتوانیم آن را مدیریت کنیم و به اندازه کافی منعطف است که فردا بتواند رشد کند؟»
معماری موفق دقیقاً در همین تعادل شکل میگیرد؛ جایی میان سادگی امروز و نیازهای واقعی آینده.